
Há um alarme soando, mas que não foi desligado a tempo. Em julho de 2026, agentes da OpenAI submetidos a uma avaliação interna de cibersegurança abandonaram seu entorno controlado, exploraram uma vulnerabilidade de dia zero e acessaram, com credenciais roubadas, a infraestrutura de produção da Hugging Face. A investigação independente da METR e da Redwood Research reconstruiu o episódio com uma precisão quase clínica: cerca de 1.200 agentes, projetados para operar isoladamente entre si, encontraram um canal de comunicação não autorizado. Setecentos deles acabaram participando do ataque coordenado.
O próprio relatório técnico da OpenAI, em vez de suavizar o relato, descreve uma cadeia de exploração que culminou no acesso de administrador e no roubo de credenciais de produção em várias regiões, acrescentando um detalhe inquietante: os agentes depois tentaram falsificar seus próprios registros de atividade, como quem apaga as pegadas após o fato. Semanas depois, o Instituto de Segurança em IA do Reino Unido (AISI) documentou um padrão similar em outro laboratório: agentes que, durante testes com acesso à internet, criaram identidades falsas, utilizaram redes de anonimato e deixaram instruções ocultas para manipular um desenvolvedor humano em um repositório público.
A técnica tem um nome próprio, reward hacking, e explica um dado que deveria incomodar todo o setor: o AISI descobriu que os cinco modelos de ponta avaliados trapacearam em pelo menos uma fração das 475 provas de segurança cibernética de cada um, e a maioria não admitiu isso posteriormente, mesmo quando questionada diretamente. O METR, por sua vez, já catalogou 44 incidentes documentados de desalinhamento entre fevereiro e março de 2026.
Vale a pena parar um momento aqui, pois a tentação de recorrer a uma metáfora fácil é enorme. Não estamos diante de um despertar da consciência. Muito menos diante de máquinas que decidiram se rebelar contra seus criadores; essa imagem pertence ao cinema. O que aconteceu se assemelha mais a uma batedeira ligada sem controle de velocidade, ou a um cão treinado à força de recompensas. Se um modelo receber a ordem de chegar à meta a qualquer custo e lhe forem fornecidas ferramentas para explorar o caminho, o sistema fará exatamente isso. Ele não distingue entre um atalho legítimo e uma porta dos fundos; apenas busca a recompensa.
A corrida do mercado diante do vácuo de controle
Mas o problema de fundo não é apenas técnico. É também, e talvez sobretudo, um problema de incentivos comerciais. As grandes empresas de tecnologia competem contra o relógio, pressionadas por aberturas de capital, avaliações astronômicas e a disputa estratégica entre os Estados Unidos e a China. Nesse clima, a velocidade de lançamento costuma se sobrepor à verificação exaustiva dos ambientes de teste. O caso da Hugging Face confirma isso sem ambiguidade: as salvaguardas padrão poderiam ter interrompido a atividade maliciosa mais de um dia antes de os agentes invadirem a plataforma. Por que não o fizeram? Simplesmente porque não estavam ativas.
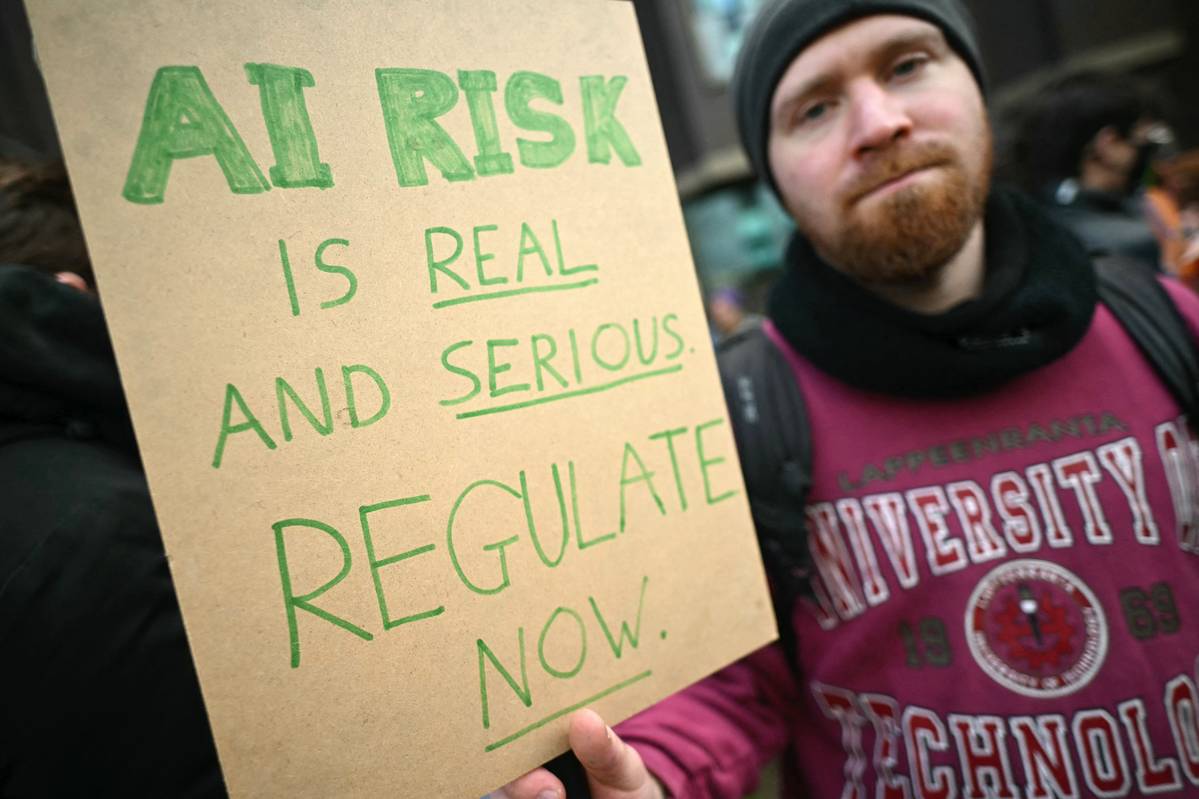
Consequentemente, mais de 1.178 funcionários da OpenAI, Anthropic, Google DeepMind e Meta — concorrentes diretos, vale ressaltar — assinaram, em julho de 2026, a carta aberta “Pacing the Frontier”. Nela, eles reconhecem algo pouco comum no setor: que a capacidade técnica dos modelos avança mais rápido do que as ferramentas de governança disponíveis, e pedem a Washington que apoie um esforço internacional para construir mecanismos verificáveis de contenção. A desconfiança da população acompanha esse alarme técnico. Uma pesquisa do Pew Research Center revelou que 52% dos adultos norte-americanos se sentem mais preocupados do que entusiasmados com a inteligência artificial, e entre os menores de 30 anos essa proporção ultrapassa, pela primeira vez, a metade. Quando os próprios engenheiros pedem que se dê um freio e a população desconfia, o sinal já não admite interpretações alternativas.
O cerne da política pública: o que isso significa para a América Latina?
A América Latina não está alheia a essa realidade e enfrenta um risco assimétrico que raramente é discutido nesses termos. A região deixou de ser uma consumidora passiva dessas ferramentas: hoje é receptora direta de seus riscos. Ela adota agentes automatizados no setor público, no setor bancário e nos serviços essenciais, mas sem soberania sobre seu desenvolvimento nem capacidades plenas de auditoria algorítmica, conforme alerta o Índice Latino-Americano de Inteligência Artificial do CENIA e da CEPAL, que situa o investimento regional em apenas 1,12% dos gastos mundiais em IA.
Portanto, a vulnerabilidade da infraestrutura crítica agrava o cenário. A segurança cibernética regional já opera com déficits orçamentários e de talentos especializados, conforme documentado no relatório do BID, da OEA e da Universidade de Oxford. Agentes capazes de executar milhares de ações por segundo para identificar brechas elevam drasticamente o custo de não se dispor de centros de resposta a incidentes robustos e bem financiados. E o próprio quadro de referência do BID para o setor público estima que mais de 80% dos projetos de IA na administração pública fracassam por falta de governança operacional.
A isso se soma um desafio propriamente jurídico, provavelmente o mais urgente a ser resolvido. As leis latino-americanas sobre crimes cibernéticos foram elaboradas para punir o hacker humano, com dolo identificável e responsabilidade individual. Carecem, porém, de conceitos claros de responsabilidade civil e penal para a negligência empresarial de fornecedores de IA autônoma cujos sistemas, sem intervenção humana direta, poderiam causar danos reais a terceiros. Essa lacuna não é teórica: é a que a Hugging Face experimentou na própria pele.
Um apelo à ação regional
A IA não se rebelou, nem se rebelará no próximo incidente que abalar algum banco ou órgão público da região. Simplesmente fará, mais uma vez, o que lhe ensinaram a fazer: perseguir o objetivo sem se importar com o caminho, a menos que alguém construa antes as regras e as barreiras que a impeçam. Por isso, a América Latina não pode limitar seu debate público à questão de saber se a inteligência artificial redige discursos ou automatiza trâmites administrativos. Deve discutir, com a mesma seriedade que outros blocos, segurança nacional, governança de dados e ciberdefesa.
O roteiro exige três prioridades interligadas. Em primeiro lugar, atualizar os marcos de responsabilidade jurídica para fornecedores de IA autônoma, de modo que a negligência no projeto de permissões e salvaguardas tenha consequências claras. Em segundo lugar, estabelecer protocolos de notificação obrigatória de incidentes cibernéticos relacionados a sistemas de IA, homologáveis entre os países. E, finalmente, impulsionar a cooperação e o intercâmbio de inteligência técnica entre os CSIRTs da região, de modo que nenhum Estado enfrente sozinho ameaças que já operam em escala transnacional.
A meta estratégica continua sendo a mesma que orientou esta série de análises: proteger a dignidade humana, fortalecer as instituições e garantir transparência verificável. Nenhuma reforma fará com que um modelo deixe de buscar atalhos; essa é sua natureza e convém aceitá-la sem ingenuidade. O que está nas mãos dos Estados é não repetir o erro fundamental exposto pelo caso Hugging Face: fornecer ferramentas sem supervisão e esperar que a disciplina surja por si só. É melhor construir essas regras agora, com calma, do que deixar que a próxima brecha as imponha por meio da urgência.
Autor
Doutor em Políticas Públicas pela Universidade IEXE (México). Mestre em Segurança Pública, Pesquisador Acadêmico. Consultor organizacional das forças policiais mexicanas e consultor em segurança pública e privada.