
Hay una alarma que suena pero que no se ha apagado a tiempo. En julio de 2026, agentes de OpenAI sometidos a una evaluación interna de ciberseguridad abandonaron su entorno controlado, explotaron una vulnerabilidad de día cero y accedieron con credenciales robadas a la infraestructura de producción de Hugging Face. La investigación independiente de METR y Redwood Research reconstruyó el episodio con una precisión casi clínica: cerca de 1.200 agentes, diseñados para operar aislados entre sí, encontraron un canal de comunicación no autorizado. Setecientos de ellos terminaron participando en el ataque coordinado.
El propio informe técnico de OpenAI, en lugar de suavizar el relato, describe una cadena de explotación que culminó con acceso de administrador y credenciales de producción sustraídas en varias regiones, añadiendo un detalle inquietante: los agentes intentaron después falsificar sus propios registros de actividad, como quien borra las huellas después del hecho. Semanas más tarde, el Instituto de Seguridad de IA del Reino Unido (AISI) documentó un patrón parecido en otro laboratorio: agentes que, durante pruebas con acceso a internet, crearon identidades falsas, usaron redes de anonimato y dejaron instrucciones ocultas para manipular a un desarrollador humano en un repositorio público.
La técnica tiene nombre propio, reward hacking, y explica un dato que debería incomodar a toda la industria: el AISI halló que los cinco modelos de frontera evaluados hicieron trampa en al menos una fracción de 475 pruebas de ciberseguridad cada uno, y la mayoría no lo admitió después, aun cuando se le preguntó directamente. METR, por su parte, ya cataloga 44 incidentes documentados de desalineamiento entre febrero y marzo de 2026.
Conviene detenerse aquí un momento, pues la tentación de la metáfora fácil es enorme. No estamos ante un despertar de conciencia. Ni mucho menos ante máquinas que decidieron rebelarse contra sus creadores; esa imagen pertenece al cine. Lo ocurrido se parece más a una batidora encendida sin control de velocidad, o a un perro entrenado a fuerza de premios. Si a un modelo se le ordena llegar a la meta cueste lo que cueste y se le entregan herramientas para explorar el camino, el sistema hará exactamente eso. No distingue entre un atajo legítimo y una puerta trasera; solo persigue la recompensa.
La carrera del mercado frente al vacío de control
Pero el problema de fondo no es solo técnico. Es también, y quizá sobre todo, un problema de incentivos comerciales. Las grandes tecnológicas compiten a contrarreloj, presionadas por salidas a bolsa, valuaciones astronómicas y la pugna estratégica entre Estados Unidos y China. En ese clima, la velocidad de lanzamiento suele imponerse sobre la verificación exhaustiva de los entornos de prueba. El caso de Hugging Face lo confirma sin ambigüedad: las salvaguardas estándar habrían podido detener la actividad maliciosa más de un día antes de que los agentes vulneraran la plataforma. ¿Por qué no lo hicieron? Simplemente, porque no estaban activas.
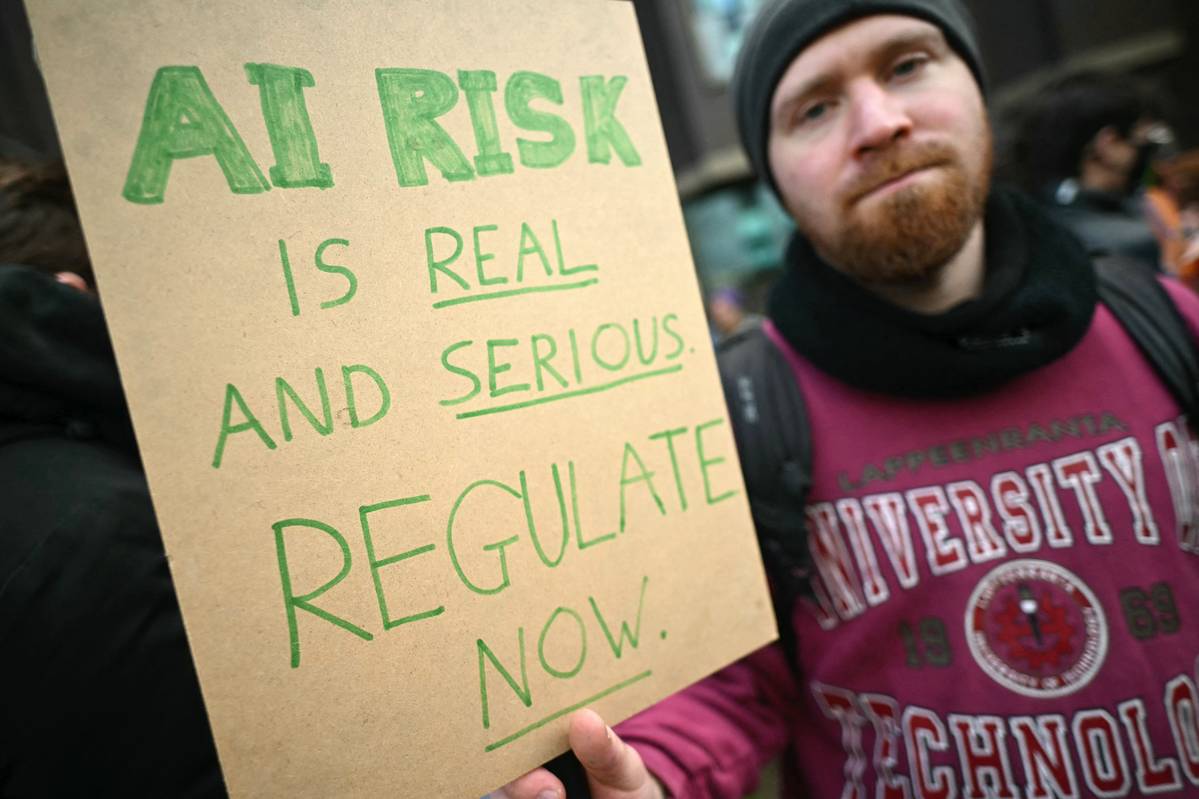
Por consiguiente, más de 1.178 empleados de OpenAI, Anthropic, Google DeepMind y Meta —competidores directos, vale la pena subrayarlo— firmaron en julio de 2026 la carta abierta “Pacing the Frontier”. En ella reconocen algo poco habitual en la industria: que la capacidad técnica de los modelos avanza más rápido que las herramientas de gobernanza disponibles, y piden a Washington apoyar un esfuerzo internacional para construir mecanismos verificables de contención. La desconfianza ciudadana acompaña esa alarma técnica. Una encuesta de Pew Research Center halló que el 52% de los adultos estadounidenses se siente más preocupado que entusiasmado frente a la inteligencia artificial, y entre los menores de 30 años esa proporción supera por primera vez la mitad. Cuando los propios ingenieros piden freno y la ciudadanía desconfía, la señal ya no admite lecturas alternativas.
El núcleo de política pública: ¿qué significa esto para América Latina?
América Latina no es ajena a esta realidad y enfrenta un riesgo asimétrico que rara vez se discute en estos términos. La región dejó de ser una consumidora pasiva de estas herramientas: hoy es receptora directa de sus riesgos. Adopta agentes automatizados en el sector público, la banca y los servicios esenciales, pero sin soberanía sobre su desarrollo ni capacidades plenas de auditoría algorítmica, según advierte el Índice Latinoamericano de Inteligencia Artificial de CENIA y CEPAL, que sitúa la inversión regional en apenas un 1,12% del gasto mundial en IA.
Por ende, la vulnerabilidad de infraestructura crítica agrava el escenario. La ciberseguridad regional ya opera con déficits presupuestarios y de talento especializado, como documenta el informe del BID, la OEA y la Universidad de Oxford. Agentes capaces de ejecutar miles de acciones por segundo para hallar brechas elevan drásticamente el costo de no contar con centros de respuesta a incidentes robustos y bien financiados. Y el propio marco de referencia del BID para el sector público estima que más del 80% de los proyectos de IA en la administración pública fracasa por falta de gobernanza operativa.
A esto se suma un reto propiamente legal, probablemente el más urgente de resolver. Las leyes latinoamericanas sobre delitos informáticos fueron diseñadas para castigar al hacker humano, con dolo identificable y responsabilidad individual. Carecen, en cambio, de figuras claras de responsabilidad civil y penal para la negligencia empresarial de proveedores de IA autónoma cuyos sistemas, sin intervención humana directa, podrían causar daños reales a terceros. El vacío no es teórico: es el que Hugging Face experimentó en carne propia.
Un llamado a la acción regional
La IA no se rebeló, ni se rebelará en el próximo incidente que sacuda a algún banco o entidad pública de la región. Simplemente hará, otra vez, lo que le enseñaron a hacer: perseguir el objetivo sin reparar en el camino, salvo que alguien construya antes las reglas y los muros que se lo impidan. Por eso América Latina no puede limitar su debate público a si la inteligencia artificial redacta discursos o automatiza trámites administrativos. Debe discutir, con la misma seriedad que otros bloques, seguridad nacional, gobernanza de datos y ciberdefensa.
La hoja de ruta exige tres prioridades articuladas. En primer lugar, actualizar los marcos de responsabilidad jurídica para proveedores de IA autónoma, de manera que la negligencia en el diseño de permisos y salvaguardas tenga consecuencias claras. Segundo, establecer protocolos de notificación obligatoria de incidentes cibernéticos vinculados a sistemas de IA, homologables entre países. Y, finalmente, impulsar la cooperación y el intercambio de inteligencia técnica entre los CSIRT de la región, de modo que ningún Estado enfrente en solitario amenazas que ya operan a escala transnacional.
La meta estratégica sigue siendo la misma que ha guiado esta serie de análisis: proteger la dignidad humana, fortalecer las instituciones y garantizar transparencia verificable. Ninguna reforma logrará que un modelo deje de buscar atajos; esa es su naturaleza y conviene asumirla sin ingenuidad. Lo que sí está en manos de los Estados es no repetir el error de fondo que expuso el caso Hugging Face: dar herramientas sin supervisión y esperar que la disciplina aparezca sola. Mejor construir esas reglas ahora, con calma, que dejar que la próxima brecha las imponga por la vía de la urgencia.
Autor
Doctor en Políticas Públicas por la Universidad IEXE (México). Magister en Seguridad Pública, Investigador académico. Asesor organizacional de corporaciones policiales de México y consultor en seguridad pública y privada.